そういえば一般データ保護規則って今どうなってる?
そういえば一般データ保護規則って今どうなってる?


そういえば一般データ保護規則って今どうなってる?
目次
EUから来た脅威
一般データ保護規則 (General Data Protection Regulation) というのは2018年に EU圏住人の個人情報を
保護する目的で施行された法律であり、ネットに興味のある人なら TikTokやInstagram が
高額の制裁金を課されたニュースなどで耳にしたことがあるだろう。
一般データ保護規則が施行された当時、たまたま自分も欧州圏でもサービスを提供するゲームに
関わっていた時期で、サーバーのユーザーデータの扱いが規則に反していないかチーム内でもアレやコレや
議論した事を覚えている。
その時はその手の法律に詳しい人にチェックしてもらったりして問題なくやり過ごしたけど、最近規則違反の
制裁金が累積1兆円を超えたというニュースを目にしてやっぱり恐ろしい法律だなと思い一般データ保護規則の
施行後どんな経過を経たのか気になったので調べてみた。
<< GDPR執行の動向:罰金総額71億ユーロ、さらに増加中 >>
どんな規則なのか軽く説明
一般データ保護規則は、EU圏居住者の個人データを保護することを目的としている。
◆ 保護対象の個人データ
対象となる個人データは広範囲に及び、氏名や住所の様な「直接的識別子」に加え
IPアドレスや端末IDなどの「間接的識別子」および人種や性別などの「機微データ」が含まれる。
直接的識別子:
・氏名
・住所
・電話番号
・メールアドレス
・クレジットカード番号
・マイナンバー
・パスポート番号
その他
間接的識別子・オンライン識別子:
・IPアドレス
・Cookie(クッキー)
・端末ID、位置情報
・ログインID
その他
機微データ(特別なカテゴリの個人データ):
・人種
・民族
・政治的見解
・宗教
・労働組合への加入
・生体データ
・健康情報
・性的指向
その他
◆ EU圏居住者の個人データに対して保障される権利
これらの個人情報の持ち主(データ主体と呼ばれている)に対して一般データ保護規則は
以下の様な権利を保証している。
・自分のデータが同意なく収集されない権利
・収集されている自分のデータを確認できる権利
・自分のデータを訂正・削除出来る権利
◆ データ移転の制限
データ主体の権利保護に加え、厄介な事に一般データ保護規則はEU圏外に個人情報を
「移転」(転送)することを原則禁止しており、個人情報が含まれるデータを送信する際には
厳密で複雑なルールに従わなければならない。
<< GDPRの「移転」について解説したガイドラインの邦訳を公開 >>
<< EU一般データ保護規則(GDPR)の概要 前編・後編 >>
◆ 違反時に課される制裁
上記の様な個人データ保護に違反した場合、各加盟国に設けられたデータ保護当局 (DPA) は
対象の企業や団体にに対して最大 最大2000万ユーロ(約32億円)または
全世界年間売上高の4% の いずれかの高い方が制裁金が罰則として課せられる事になる。
(驚くなかれ、EU圏内での売上じゃなくて全世界の年間売上だ!!)
以上 簡単に概要を説明したが、本文は 全11章、99条 、ページにして100ページ以上の
分かり辛くて解釈の余地がありそうなお役所文章で構成されている模様。
法務担当者ならまだしも情報システム部署でも十分に理解している人がどれぐらいいるか
ちょっと不安になるぐらいだ。(自分は全然理解出来てないけどね)
という訳で施行から今までの傾向
いろいろネットを漁って2018年の施行から2025年までのデータがのっていたページを見つけてきたので
そのページにある数字を元に処分件数と制裁金の推移を見てみようと思う。
<< GDPR Enforcement Statistics 2018-2025: Complete Data Analysis >>
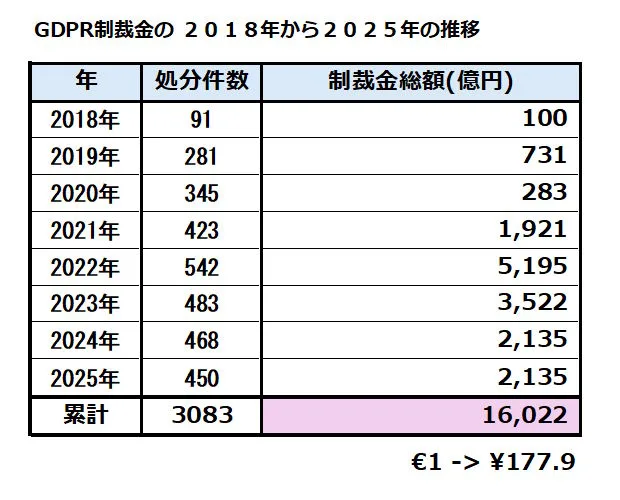
まずは、各年度の制裁件数と制裁金の一覧と各年度のトピックス
各年度の Topic
2018年:施行開始年、最初はおとなしくスタート
2019年:データ保護当局 (DPA) が本格稼働、Googleに65億円の制裁金
2020年:コロナの影響か活動は一時停滞
2021年:前年を取り返すかのように活発に、Amazonに970億円の制裁(現在も係争中)
2022年:ここでハイスコア、Meta(Instagram)に650億円の制裁
2023年:また Meta に2000億円、どうもMetaは狙われていたらしい
2024年:大手への制裁が一巡したのか2000億円ぐらいで定常運転になるのか?
2025年:TikTok が常連 3年連続で 800億円程度の制裁金
そして、制裁金と制裁件数のグラフ
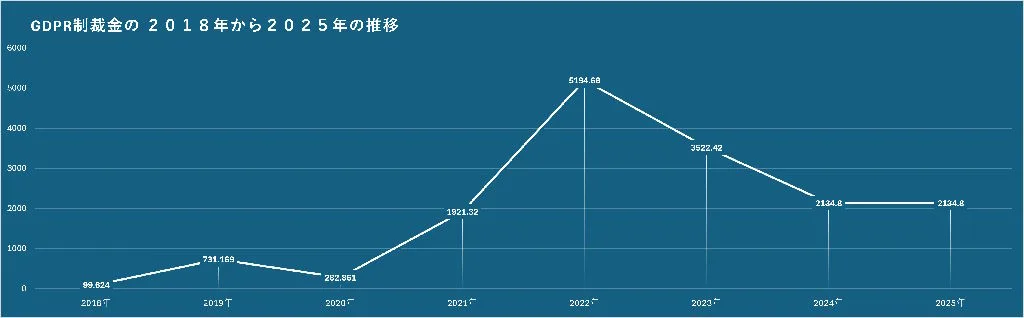
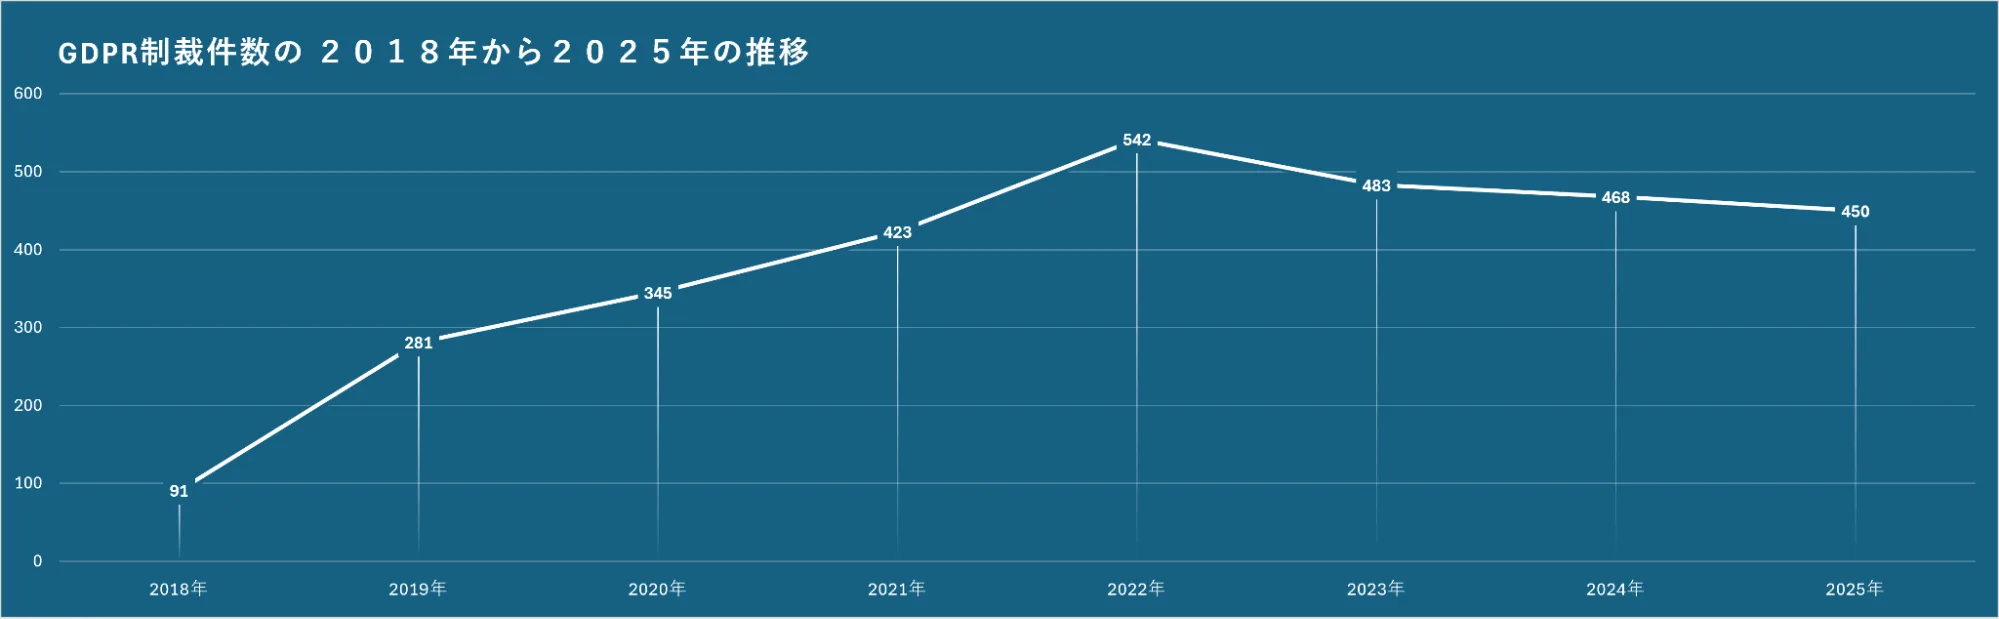
表とグラフを見てまず気が付くことは 2022年から急にグラフが伸びたこと、それと制裁件数に比較して
制裁金のグラフの角度が急に伸びている事だ。
実際、各年度の Topic を眺めてみても 当時 GAFA と呼ばれた米IT企業への巨額の制裁が目立っている
これは制裁を行うデータ保護当局が2020年付近から米国の大企業へ巨額の制裁行う方針に転じたから
と感じるのは勘ぐりすぎだろうか?
(自分の縄張りで外国の企業に好き勝手されるのは面白くないだろうしね)
2024年と2025年がほどほどで落ち着いているのはもしかしたらロシアとウクライナの戦争の影響
なのかもしれない、日本では他人事だけどあっちは地続きの場所で戦争してるんだからそんな微妙な時期に
他国の企業と余計なやりとりを発生させたく無い意図があるのかもしれない。
各国の個人情報保護法はどうなってる?
一般データ保護規則はEU圏のルールだが、当然他の国にも個人情報を保護する法律が存在している
ついでと言ってはなんだが一般データ保護規則と同じような各国の個人情報保護法を見てみよう。
EU:
名称 : 一般データ保護規則(GDPR)2018年施行
域外適用 : あり
罰則 : 最大32億円、または 世界売上高の4%
特徴 : IPアドレスなどの間接的識別子も保護 / EU圏外へのデータ移転に厳しい制限
日本:
名称 : 個人情報の保護に関する法律(APPI)2003年施行
域外適用 : 一部あり
罰則 : 法人最大1億円
特徴 : 比較的緩めで極端な制限はしない
米国:
名称 : 連邦に個人情報を保護する法案は無し
域外適用 : 州毎に対応が異なる
罰則 : 州毎に異なるが 1違反につき 40万 ~ 120万程度
特徴 : 連邦全体では個別の分野の情報をカバーする法案が存在している
中国:
名称 : 個人情報保護法(PIPL)2021年
域外適用 : あり
罰則 : 最大12億円、または 年間売上高の5%
特徴 : 政府の個人データへのアクセスには制限無し、国外へのデータ移転に厳しい制限
こうしてみると、国ごとの個性みたいな物が見えて興味深い。
終わりに
EUの一般データ保護規則が施行された当時は制限と罰則の厳しさが話題になっていたが
やはり予想通り厳しく運用されているようだ。
そういえば、今回一般データ保護規則を調べている過程で 2024年からEUでAI整合規則 という
法律が施行されている事を知った。
内容は抽象的でまだ自分はまだ全然理解出来ていないが、AIの機械学習に個人データを使用する場合も
あるわけで個人データの使用には現行の一般データ保護規則が適用される事は確実だろう。
はてさて、一般データ保護規則とAI整合規則が絡んだ時にどんな事になるんだろうね。
(ちなみにAI整合規則の罰則は 最高57億円また全世界年間売上高の7%の制裁金 らしいよ)